

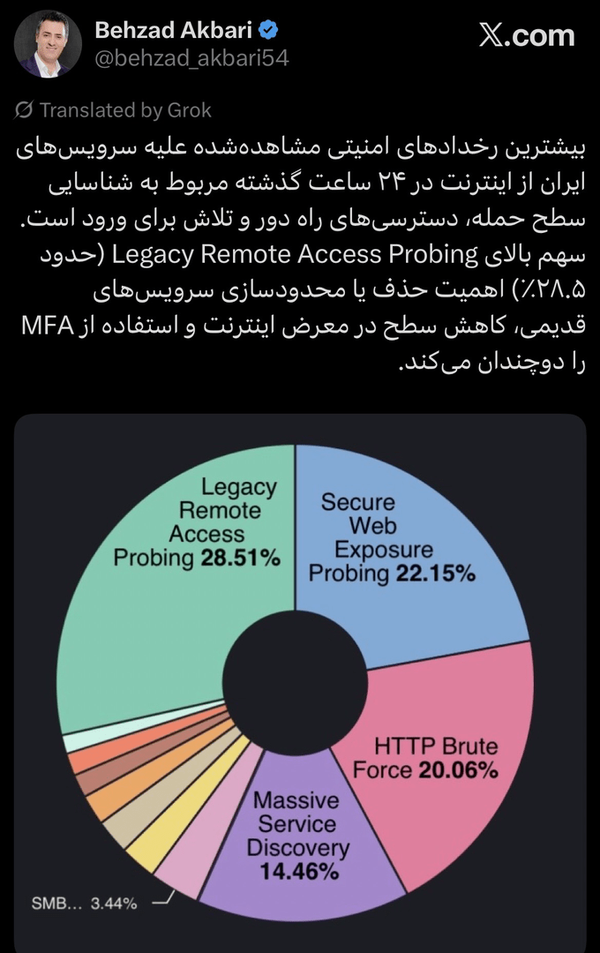

به گزارش شهرآرانیوز؛ بهزاد اکبری، معاون وزیر ارتباطات و مدیرعامل شرکت ارتباطات زیرساخت در صفحه شخصی خودش از شناسایی سطح حمله، دسترسیهای راه دور و تلاش برای ورود بهعنوان پرتکرارترین رخدادهای امنیتی مشاهدهشده علیه سرویسهای ایران در ۲۴ ساعت گذشته خبر داد.
وی با انتشار آماری از رخدادهای امنیتی اخیر، اعلام کرد که بخش قابلتوجهی از این حملات مربوط به Legacy Remote Access Probing یا تلاش برای شناسایی و دسترسی به سرویسهای قدیمی و دسترسی از راه دور بوده است.
به گفته اکبری، سهم این نوع رخداد امنیتی حدود ۲۸.۵ درصد از کل رخدادهای مشاهدهشده در این بازه بوده است.
معاون وزیر ارتباطات تأکید کرد که این وضعیت، اهمیت حذف یا محدودسازی سرویسهای قدیمی، کاهش سطح سرویسهای در معرض اینترنت و استفاده از احراز هویت چندعاملی (MFA) را افزایش میدهد.
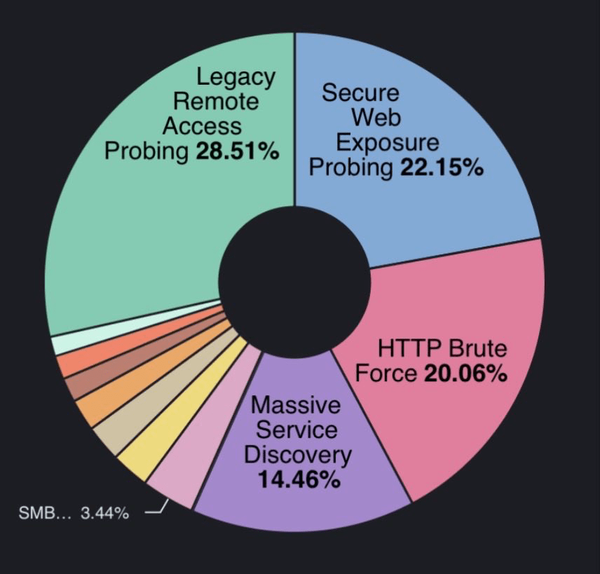
براساس دادههای این نمودار، بیش از ۷۰ درصد پویشها و حملات سایبری در سه روش اصلی متمرکز بوده است؛ بهطوریکه ۲۸.۵۱ درصد مربوط به شناسایی و پویش دسترسیهای قدیمی از راه دور، ۲۲.۱۵ درصد مربوط به بررسی و پویش سامانهها و خدمات وب و ۲۰.۰۶ درصد مربوط به تلاش برای حدسزدن رمز عبور سامانههای وب بوده است. همچنین ۱۴.۴۶ درصد از فعالیتها به شناسایی گسترده سرویسهای فعال و آسیبپذیر و ۳.۴۴ درصد نیز به پویش اشتراکگذاری فایل و منابع اختصاص داشته و بخش باقیمانده مربوط به روشهای دیگر با سهمهای کمتر بوده است.
منبع: فارس

منبع : خبرگزاری shahraranews
Leave a Reply
برای نوشتن دیدگاه باید وارد بشوید.